Cara cek link phishing yang paling aman adalah tidak langsung mengekliknya. Lihat dulu alamat aslinya dengan menekan lama tautan di HP, periksa nama domainnya huruf demi huruf, lalu tempel alamat itu ke alat pemeriksa gratis seperti Google Safe Browsing atau VirusTotal. Jika ada yang janggal, tinggalkan.
Diperbarui: November 2026
Phishing adalah upaya menipu korban agar menyerahkan data penting, seperti kata sandi, nomor kartu, atau kode OTP, lewat situs palsu yang meniru situs asli. Ibaratnya, penipu membuat kantor cabang bank palsu yang papan namanya nyaris sama dengan aslinya. Tautan semacam ini biasa disebar lewat SMS, WhatsApp, email, dan kolom komentar media sosial, sering kali dengan iming-iming hadiah atau ancaman pemblokiran akun.
Ciri-ciri Link Phishing yang Perlu Diwaspadai
- Nama domain mirip tapi tidak sama, misalnya huruf l diganti angka 1, atau ada tambahan satu huruf. Badan Siber dan Sandi Negara (BSSN) memberi contoh nama layanan yang diubah sedikit, seperti dikutip Antara.
- Memakai pemendek tautan sehingga tujuan aslinya tersembunyi.
- Pesan bernada mendesak, misalnya akun akan diblokir hari ini atau hadiah harus diklaim dalam satu jam.
- Meminta data sensitif seperti PIN, kata sandi, atau kode OTP. Lembaga resmi tidak meminta data ini lewat tautan di chat.
Satu hal yang sering disalahpahami: ikon gembok atau awalan https bukan jaminan situs itu asli. Tanda tersebut hanya berarti koneksinya terenkripsi. BSSN juga mengingatkan bahwa penipu kini memakai https agar situs palsu terlihat aman.
Cara Cek Link Phishing Sebelum Diklik
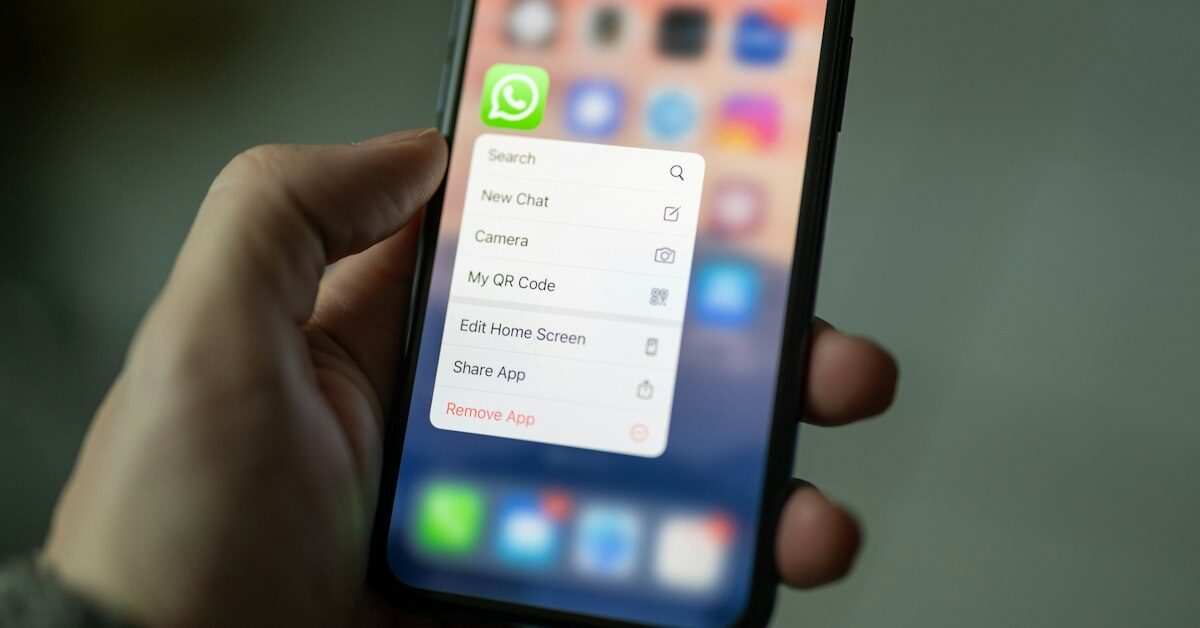
- Di HP, tekan lama tautan di chat atau email untuk melihat alamat lengkapnya tanpa membukanya. Di laptop, arahkan kursor ke tautan dan lihat alamat yang muncul di pojok bawah browser.
- Salin alamat tersebut, jangan diklik.
- Buka transparencyreport.google.com/safe-browsing/search, tempel alamatnya, lalu lihat status keamanan situs menurut Google.
- Sebagai pembanding, buka virustotal.com, pilih tab URL, tempel alamatnya, lalu tunggu hasil pemeriksaan dari puluhan mesin antivirus.
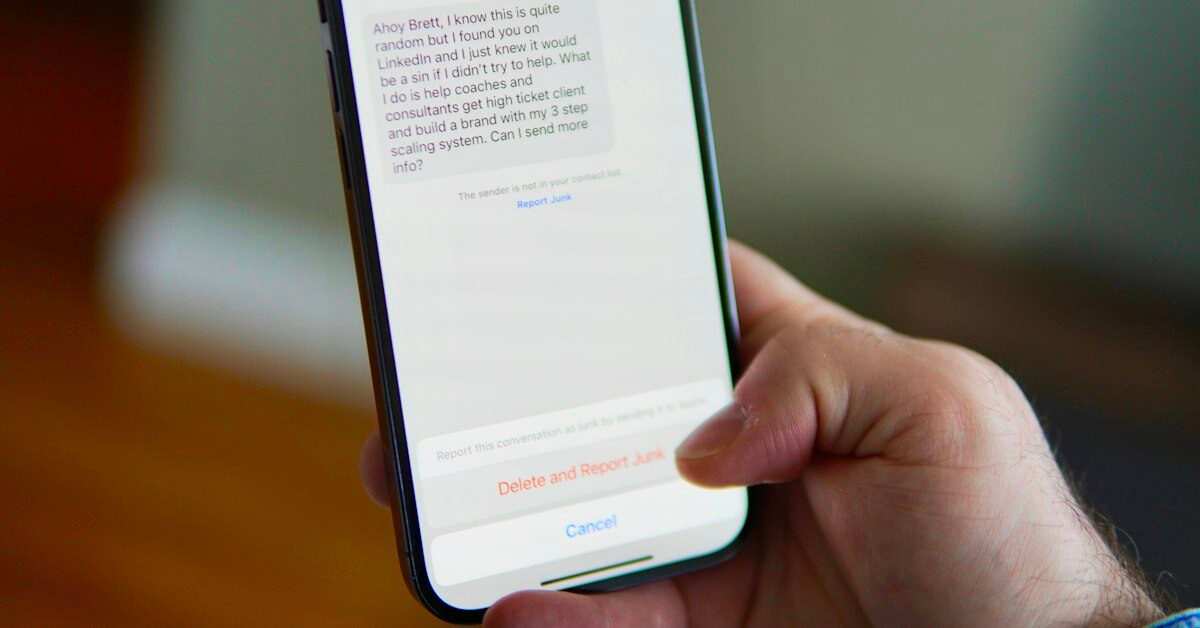
- Bila salah satu alat menandai tautan berbahaya, hapus pesannya dan blokir pengirimnya.
Menurut dokumentasi VirusTotal, tautan yang diperiksa ikut dibagikan ke komunitas keamanan. Karena itu, jangan memeriksa tautan pribadi di sana, misalnya tautan reset kata sandi atau dokumen kerja. Hasil “aman” dari alat mana pun juga bukan jaminan mutlak, karena situs penipuan yang baru dibuat bisa belum terdeteksi.
Jika Telanjur Mengklik Link Phishing
- Tutup halaman tersebut dan jangan mengisi data apa pun.
- Jika sempat memasukkan kata sandi, segera ganti kata sandi akun itu dan akun lain yang memakai kata sandi sama.
- Jika sempat memasukkan data kartu atau m-banking, hubungi bank lewat kanal resmi untuk pemblokiran.
- Hapus file yang terunduh dari tautan tersebut, terutama file berakhiran .apk.
Setelah itu, periksa apakah email Anda pernah bocor melalui panduan cara cek email dan password bocor.
Laporkan Situs Phishing yang Anda Temukan
Melaporkan situs palsu membantu orang lain agar tidak menjadi korban berikutnya. Google menyediakan formulir laporan phishing di safebrowsing.google.com/safebrowsing/report_phish, sehingga situs yang terbukti berbahaya bisa ditandai di browser. Di WhatsApp, Anda bisa melaporkan dan memblokir nomor pengirim langsung dari menu chat. Bila tautan itu mengatasnamakan bank, teruskan juga ke layanan pelanggan resmi bank tersebut agar mereka bisa memperingatkan nasabah lain. Simpan tangkapan layar pesan sebelum menghapusnya, sebagai bukti bila nanti diperlukan.
Pertanyaan yang Sering Diajukan
Apakah membuka link phishing tanpa mengisi data tetap berbahaya?
Risiko terbesar biasanya muncul saat Anda mengisi data atau memasang file dari situs tersebut. Meski begitu, sebaiknya tidak membuka tautan mencurigakan sama sekali.
Bagaimana memastikan situs resmi sebuah bank atau instansi?
Ketik sendiri alamat situsnya di browser atau buka aplikasi resminya, alih-alih mengikuti tautan dari pesan. Instansi pemerintah di Indonesia umumnya memakai domain berakhiran go.id.
Modus phishing sering menunggangi isu yang sedang ramai, seperti tautan video viral yang dibahas dalam artikel waspada jebakan phishing link video viral. Pemerintah juga mengimbau warga berhati-hati terhadap pesan yang mengatasnamakan instansi, seperti dalam imbauan Komdigi soal serangan siber.