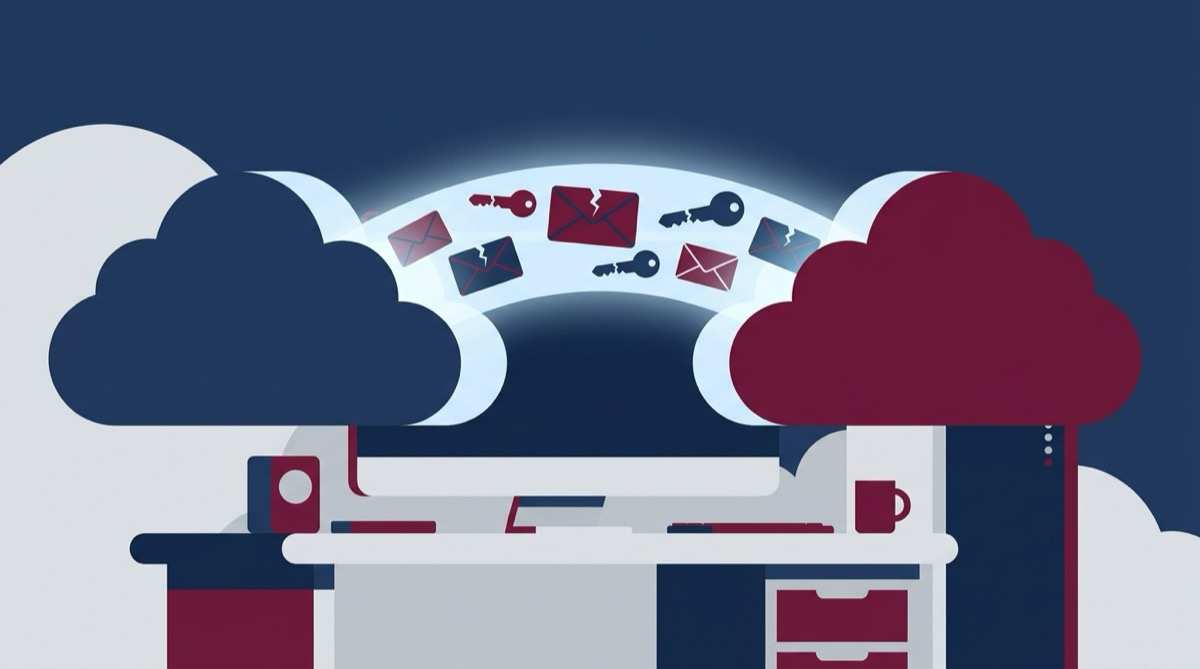
Kelompok spionase siber asal Rusia, hacker Cold Relic, memanfaatkan data curian Google Workspace milik satu organisasi untuk melancarkan serangan phishing ke organisasi lain yang memakai Microsoft Entra ID. Pola serangan lintas ekosistem awan ini diungkap tim Google Threat Intelligence Group (GTIG) dan Mandiant pada 17 November 2026.
Menurut Google Cloud Blog dan The Hacker News, Cold Relic—yang juga dikenal sebagai Star Blizzard atau COLDRIVER—mengubah satu kebocoran menjadi batu loncatan untuk membobol mitra tepercaya korban. Aksi ini memadukan rekayasa sosial berbasis hubungan kerja dengan penyalahgunaan identitas awan.
Hacker Cold Relic Menyamar Jadi Rekan Kerja Lewat Data Curian
Serangan bermula akhir 2025 saat Cold Relic membobol akun Super Admin Google Workspace organisasi di AS. Pelaku masuk memakai kredensial curian yang dipadukan serangan banjir notifikasi autentikasi dua faktor (MFA push fatigue) hingga korban menekan tombol setuju karena terganggu.
Peretas lalu mengunduh isi Google Drive, mengekspor daftar karyawan lewat Customer Takeout, dan menghapus peringatan keamanan. Pada 2026, daftar kontak curian itu dipakai untuk menyamar sebagai pegawai korban saat menghubungi target di organisasi kedua melalui aplikasi pesan terenkripsi.
Di tengah percakapan, pelaku mengirim tautan phishing berkedok dokumen kendala teknis guna mencuri kata sandi serta token Microsoft Entra ID—layanan login tunggal (SSO) organisasi kedua menuju Google Workspace. Setelah masuk, peretas mendaftarkan perangkat MFA atau passkey baru, ibarat pencuri yang menggandakan kunci cadangan rumah agar tetap bisa masuk.
Baca juga: OJK Siapkan Aplikasi Anti-Scam untuk Cek Rekening Penipu
Penggantian Kata Sandi Saja Tidak Cukup Mengusir Peretas
Investigasi Mandiant menemukan bahwa korban sempat menyadari pembobolan dan mengganti kata sandi akun terdampak. Namun, karena sesi login aktif dan akses aplikasi pihak ketiga (OAuth) tidak dicabut, Cold Relic tetap leluasa mengakses dokumen perusahaan.
“Dengan memperoleh akses ke daftar personel strategis dan dokumen operasional, badan intelijen Rusia mengubah komunikasi bisnis yang sah menjadi jalur serangan terhadap mitra tepercaya,” tulis tim peneliti GTIG yang dipimpin Josh Murchie dalam laporan resminya. Pola penyamaran seperti ini sejalan dengan kasus 178 situs organisasi yang terdampak serangan siber.
Pelajaran Penting bagi Perusahaan dan Pengguna di Indonesia
Di Indonesia, banyak perusahaan rintisan dan instansi menggabungkan Microsoft Entra ID dengan Google Workspace untuk akses karyawan. Jika satu akun administrator bocor, penipu dapat memakainya untuk mengelabui mitra bisnis lokal lewat pesan singkat yang memuat konteks proyek nyata.
Yang Perlu Dilakukan Pengguna
- Gunakan MFA tahan phishing: Ganti notifikasi ponsel dengan kunci keamanan fisik (FIDO2/WebAuthn) agar kebal terhadap banjir notifikasi dan tautan palsu.
- Cabut semua sesi saat akun bobol: Jangan hanya mengganti kata sandi; hapus juga sesi browser aktif, token OAuth, dan perangkat MFA asing.
- Verifikasi tautan dari rekan bisnis: Konfirmasi lewat saluran berbeda jika mitra tiba-tiba mengirim tautan login melalui aplikasi chat.
- Hindari simpan kata sandi di cloud: Jangan menyimpan daftar kredensial dalam teks biasa di Google Drive atau OneDrive.
Google terus memblokir infrastruktur Cold Relic sambil membagikan aturan deteksi teknis bagi pengelola jaringan. Panduan audit log selengkapnya dapat diakses di laman Google Cloud Threat Intelligence.